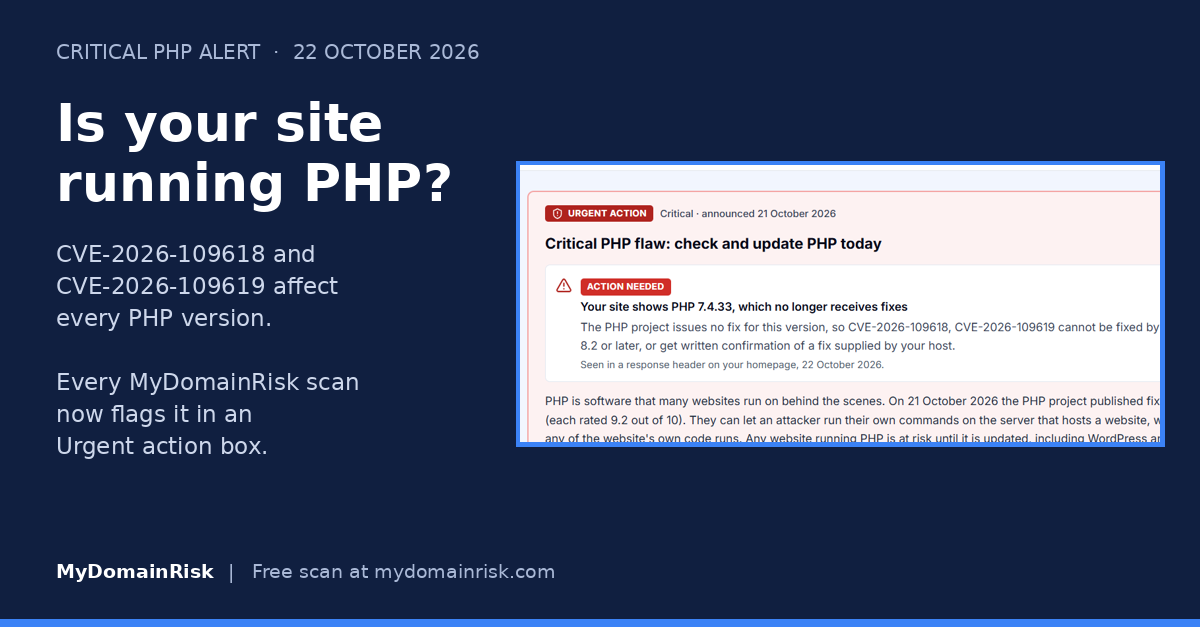
هل يعمل موقعك بلغة PHP؟ كيف تتحقق وتتأكد من أنه مُصحَّح
في ٢١ أكتوبر ٢٠٢٦، أصدر المركز الوطني للأمن السيبراني في المملكة المتحدة (NCSC) تنبيهًا بشأن مشكلة حرجة في PHP، تحمل المعرّفين CVE-2026-109618 وCVE-2026-109619. وهي تؤثر في جميع إصدارات PHP. إذ يستطيع المهاجم فرض حالة نفاد للذاكرة تُفسد الذاكرة، وفي ظروف معيّنة قد يتيح ذلك تنفيذ شيفرة عن بُعد دون مصادقة على خادم الويب. وتشغّل PHP حصة كبيرة من المواقع، بما فيها مواقع WordPress وDrupal وJoomla، لذا يستحق الأمر التحقق اليوم.
ما الذي تفعله الآن
- اعثر على كل نظام يعمل بلغة PHP، بدءًا بكل ما هو مكشوف على الإنترنت. وافحص الفروع المدعومة والأقدم؛ وتأكد من تثبيت الإصلاحين كليهما.
- حدّث إلى إصدار مُصحَّح: 8.2.35 أو 8.3.36 أو 8.4.27 أو 8.5.12 (أو إصدار مستقر أحدث من الفرع نفسه، أو نسخة مُصحَّحة يؤكدها المورّد).
- تُصلح تلك الإصدارات CVE-2026-109618 وCVE-2026-109619 فقط. أما CVE-2026-115560، فعطّل خاصية تقدّم رفع الجلسة حتى إصدار الإصلاحات الاعتيادي التالي من PHP، ثم حدّث مرة أخرى.
- بعد التحديث، أعِد تشغيل خدمة الويب (مثل PHP-FPM أو Apache أو خدمة PHP في لوحة تحكم الاستضافة) حتى يعمل الإصدار الجديد فعلًا.
- انتهى الدعم الأمني الاعتيادي من مشروع PHP للإصدار 8.1 والإصدارات الأقدم. فرقِّ إلى إصدار مدعوم، أو اطلب من المورّد تأكيد وجود إصلاح للثغرتين كلتيهما؛ فقد تتوفر إصلاحات من الموردين وتصحيحات منقولة (backports) في الشيفرة المصدرية.
- إذا لم تتمكن من التحديث بعد، فإن إجراءات التخفيف المؤقتة التي نشرتها PHP Foundation تقلل الخطر لكنها ليست إصلاحًا كاملًا. وفكّر في إيقاف النظام عن الاتصال بالإنترنت حتى يُحدَّث.
- إذا بقي أي نظام دون تصحيح بينما كانت المشكلة معلنة، فافحصه بحثًا عن علامات الاختراق، مثل الملفات غير المتوقعة، أو حسابات المسؤول الجديدة، أو الأبواب الخلفية.
- تابع التحديثات من الموردين الذين تتضمن منتجاتهم PHP.
كيف تعرف ما إذا كان موقعك يستخدم PHP
قد لا تعرف التقنية التي بُني عليها موقعك، خصوصًا إذا أنشأته وكالة. وتساعدك هذه الفحوصات، لكن لا يقدّم أيٌّ منها ضمانًا.
- اسأل من أنشأ الموقع أو يستضيفه. وهذه هي الطريقة الأكثر موثوقية (انظر الرسالة أدناه).
- إذا كان موقعك يعمل على WordPress أو Drupal أو Joomla أو Magento أو WooCommerce، فهو يعمل بلغة PHP.
- انظر في لوحة تحكم الاستضافة (مثل cPanel أو Plesk). فعادةً ما يوجد إعداد باسم "PHP version" أو "Select PHP version" يُظهر الإصدار المستخدم.
- إذا كان لديك أو لدى المطوّر وصول إلى الخادم، فشغّل:لاحظ أن إصدار سطر الأوامر قد يختلف عن الإصدار الذي يستخدمه موقعك، لذا افحص أيضًا لوحة الاستضافة أو صفحة phpinfo تحذفها فورًا بعد ذلك.
php -v
- افحص ترويسات الاستجابة لموقعك بحثًا عن X-Powered-By: PHP/x.y.z. في المتصفح، افتح أدوات المطوّر، وانتقل إلى علامة التبويب Network، وأعد تحميل الصفحة، واختر الطلب الأول.
رسالة يمكنك إرسالها إلى مزوّد الاستضافة أو وكالة الويب
انسخ هذه الرسالة وأرسلها إلى من يتولى إدارة موقعك.
مرحبًا،
أصدر NCSC تنبيهًا بشأن ثغرة PHP حرجة (CVE-2026-109618 وCVE-2026-109619) تؤثر في جميع إصدارات PHP. نرجو منكم تأكيد ما يلي:
١. هل يستخدم موقعنا، أو أي نظام آخر تديرونه لنا، لغة PHP، وما الإصدار المستخدم.
٢. أنه حُدِّث إلى 8.2.35 أو 8.3.36 أو 8.4.27 أو 8.5.12 (أو إصدار مستقر أحدث من الفرع نفسه، أو نسخة مُصحَّحة يؤكدها المورّد) وأُعيد تشغيل خدمة الويب، أو إذا كان يعمل بإصدار PHP 8.1 أو أقدم، فما خطتكم للترقية أو لتطبيق تصحيح منقول (backport) من المورّد.
٣. هل بقي أي نظام دون تصحيح، وإن كان كذلك، فهل فحصتموه بحثًا عن أي علامات اختراق.
٤. هل نحن متأثرون بـCVE-2026-115560، وإن كنا كذلك، فهل عُطِّلت خاصية تقدّم رفع الجلسة (session upload progress) حتى الإصدار التالي من PHP.
شكرًا لكم.
اطّلع على ما يُظهره فحصنا لموقعك
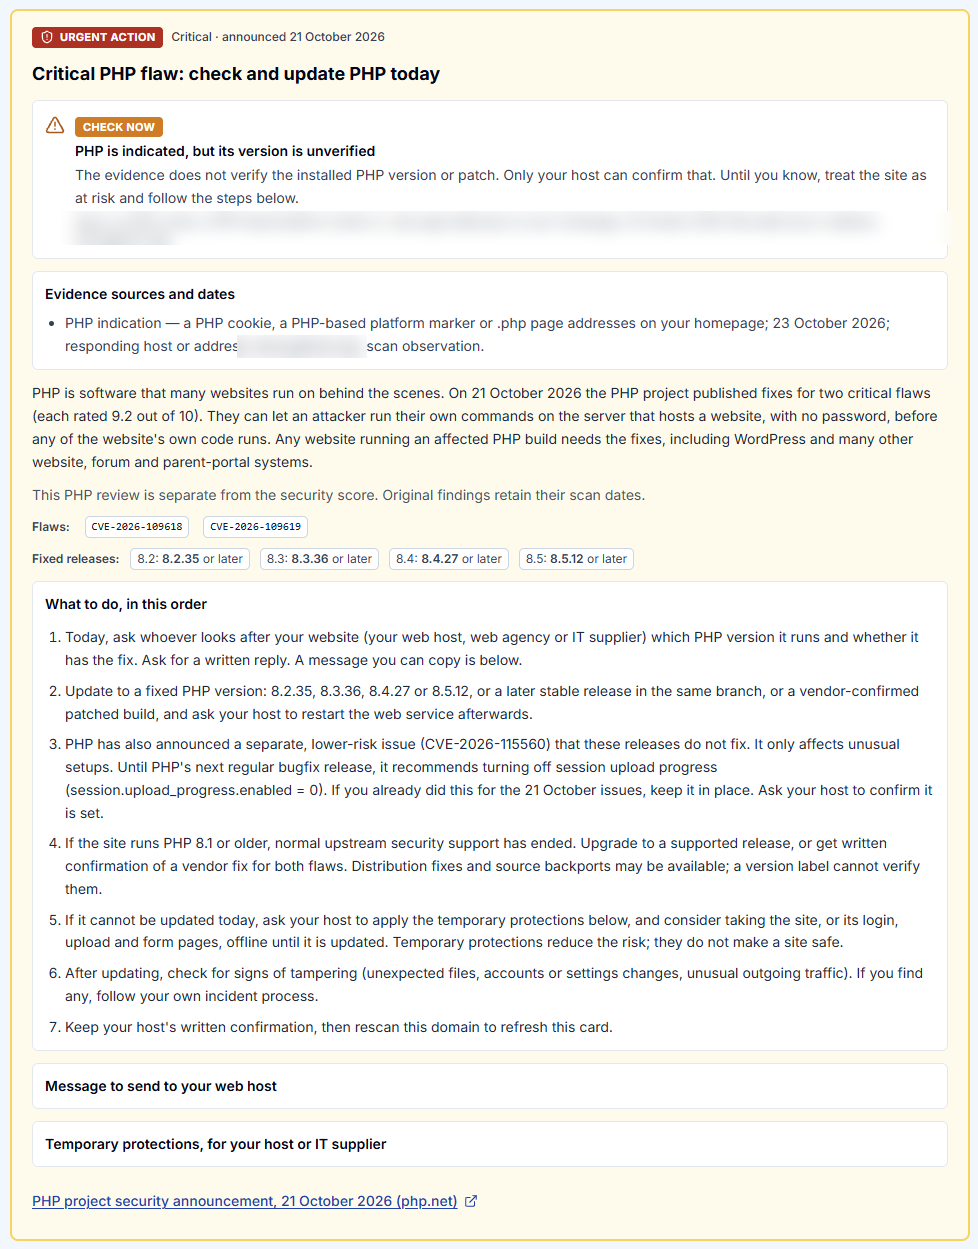
يبدأ كل تقرير فحص من MyDomainRisk الآن بمربع الإجراء العاجل. وفي هذه المشكلة، يبيّن ما إذا كانت PHP ظاهرة في موقعك من الخارج، وما الخطوة التالية. سجّل مجانًا، وأجرِ فحصًا لنطاقك، وابحث عن مربع الإجراء العاجل في أعلى تقريرك.
النتيجة الخالية من التنبيهات لا تعني أنك في أمان. فكثير من المواقع لا تكشف عن PHP من الخارج، لذا تعامل مع الفحص بوصفه أحد المدخلات، وتأكد مع ذلك من مزوّد الاستضافة أو المطوّر.
المصادر
- NCSC: مشكلة أمنية حرجة تؤثر في PHP (بالإنجليزية)
- إعلانات إصدارات PHP (بالإنجليزية)
- تنبيه PHP، ٢٣ أكتوبر ٢٠٢٦ (بالإنجليزية)
آخر تحديث في ٢٣ أكتوبر ٢٠٢٦. يقدّم هذا الدليل معلومات عامة ولا يغني عن مشورة مزوّد تقنية المعلومات أو الأمن لديك.