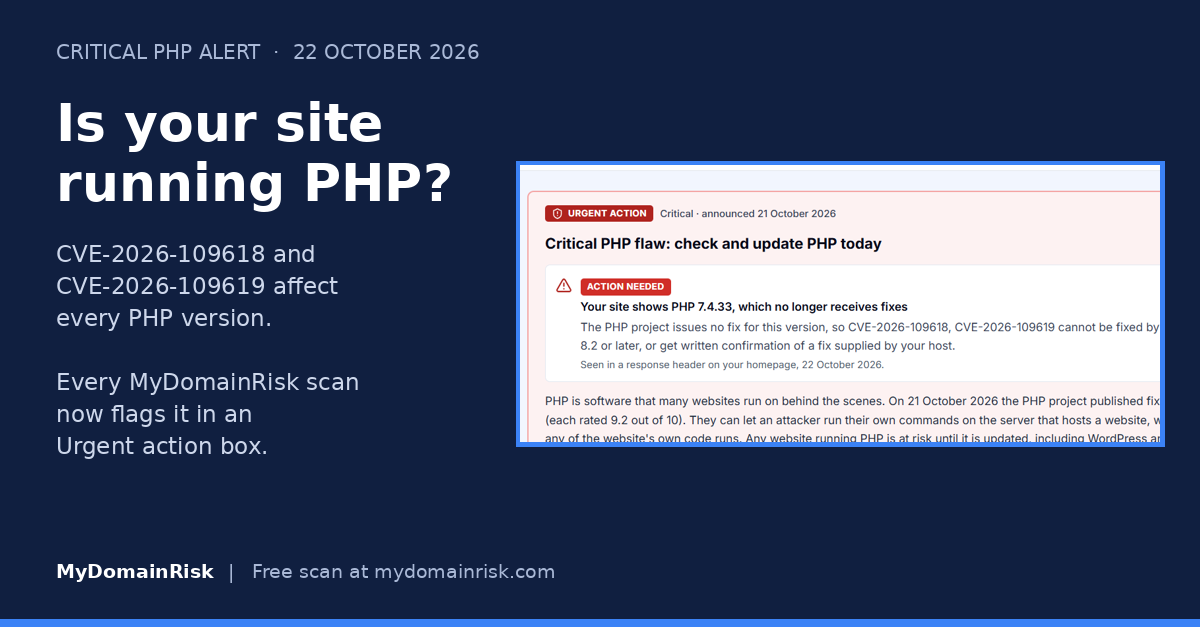
Votre site web utilise-t-il PHP ? Comment le vérifier et confirmer que vous êtes à jour
Le 21 octobre 2026, le National Cyber Security Centre (NCSC) britannique a publié une alerte concernant un problème critique dans PHP, suivi sous les identifiants CVE-2026-109618 et CVE-2026-109619. Il touche toutes les versions de PHP. Un attaquant peut provoquer un manque de mémoire qui corrompt la mémoire et, dans certaines conditions, cela pourrait permettre l'exécution de code à distance sans authentification sur le serveur web. PHP fait tourner une grande partie des sites web, notamment les sites WordPress, Drupal et Joomla : cela vaut donc la peine de vérifier dès aujourd'hui.
Que faire maintenant
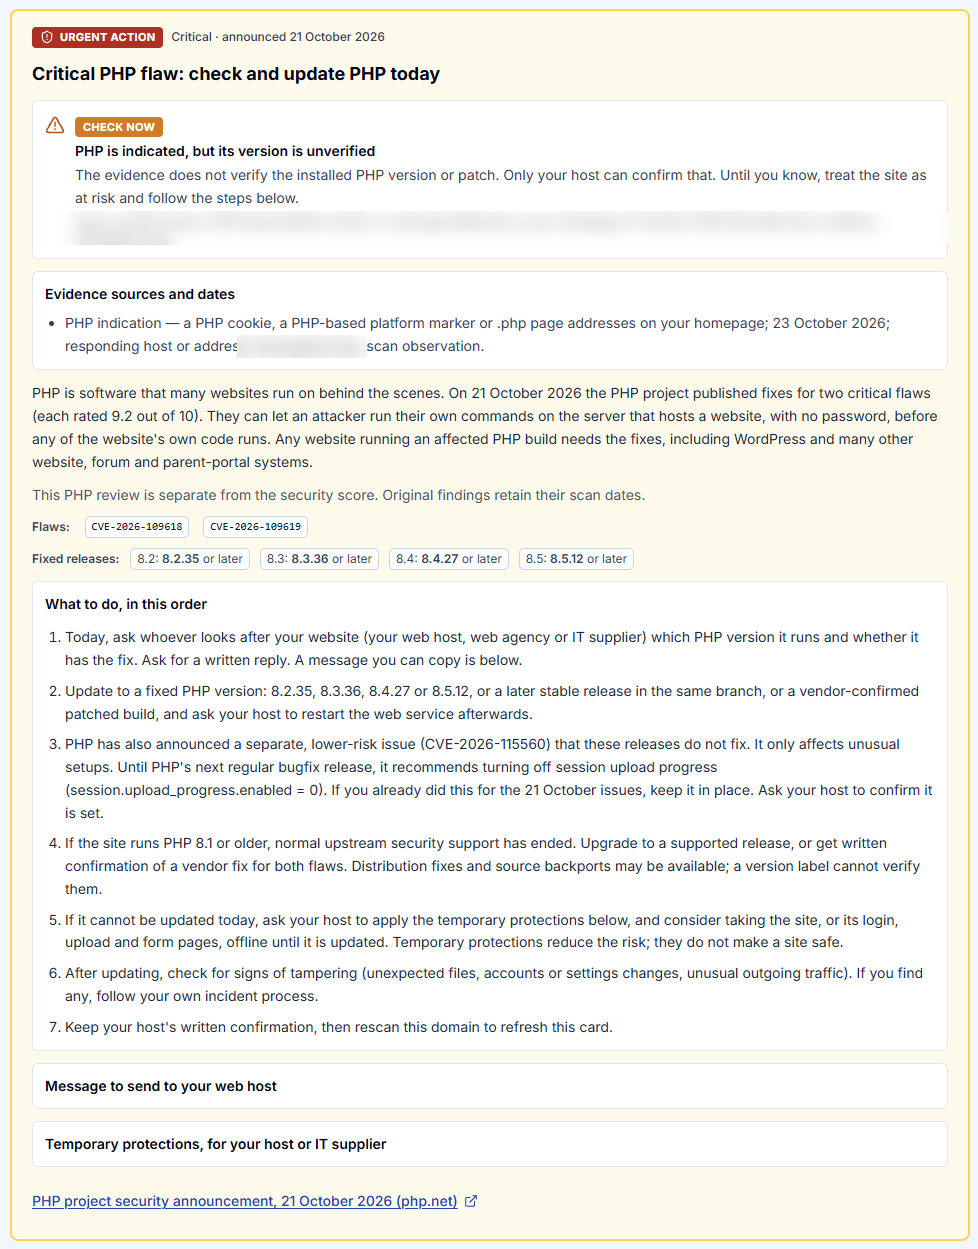
- Recensez tous les systèmes qui utilisent PHP, en commençant par tout ce qui est exposé à Internet. Vérifiez les branches prises en charge comme les plus anciennes ; confirmez que les deux correctifs sont installés.
- Mettez à jour vers une version corrigée : 8.2.35, 8.3.36, 8.4.27 ou 8.5.12 (ou une version stable ultérieure de la même branche, ou une version corrigée confirmée par l'éditeur).
- Ces versions corrigent uniquement CVE-2026-109618 et CVE-2026-109619. Pour CVE-2026-115560, désactivez la progression du téléversement de session jusqu'à la prochaine version corrective régulière de PHP, puis mettez à jour à nouveau.
- Après la mise à jour, redémarrez le service web (par exemple PHP-FPM, Apache ou le service PHP du panneau de contrôle de votre hébergement) pour que la nouvelle version soit réellement utilisée.
- Le support de sécurité amont normal de PHP 8.1 et des versions antérieures a pris fin. Passez à une version prise en charge, ou demandez à votre éditeur de confirmer un correctif pour les deux failles ; des correctifs d'éditeurs et des rétroportages dans le code source peuvent exister.
- Si vous ne pouvez pas encore mettre à jour, les mesures d'atténuation temporaires de la PHP Foundation réduisent le risque mais ne constituent pas une correction complète. Envisagez de mettre le système hors ligne jusqu'à sa mise à jour.
- Si un système est resté sans correctif alors que le problème était public, vérifiez-le à la recherche de signes de compromission, comme des fichiers inattendus, de nouveaux comptes administrateur ou des portes dérobées.
- Surveillez les mises à jour des éditeurs dont les produits intègrent PHP.
Comment savoir si votre site utilise PHP
Vous ne savez peut-être pas sur quoi repose votre site, surtout s'il a été créé par une agence. Ces vérifications aident, mais aucune n'est une garantie.
- Demandez à la personne qui a créé ou qui héberge le site. C'est la méthode la plus fiable (voir le message ci-dessous).
- Si votre site fonctionne sous WordPress, Drupal, Joomla, Magento ou WooCommerce, il utilise PHP.
- Consultez le panneau de contrôle de votre hébergement (par exemple cPanel ou Plesk). Il existe généralement un réglage « PHP version » ou « Select PHP version » qui indique la version utilisée.
- Si vous ou votre développeur avez accès au serveur, exécutez :Notez que la version en ligne de commande peut différer de celle utilisée par votre site web : vérifiez donc aussi le panneau d'hébergement, ou une page phpinfo que vous supprimez immédiatement après.
php -v
- Vérifiez si les en-têtes de réponse de votre site contiennent X-Powered-By: PHP/x.y.z. Dans un navigateur, ouvrez les outils de développement, allez dans l'onglet Réseau (Network), rechargez la page et sélectionnez la première requête.
Un message à envoyer à votre hébergeur ou à votre agence web
Copiez ce message et envoyez-le à la personne qui s'occupe de votre site web.
Bonjour,
Le NCSC britannique a publié une alerte concernant une vulnérabilité critique de PHP (CVE-2026-109618 et CVE-2026-109619) qui touche toutes les versions de PHP. Pourriez-vous nous confirmer :
1. Si notre site web, ou tout autre système que vous gérez pour nous, utilise PHP, et dans quelle version.
2. Qu'il a été mis à jour vers 8.2.35, 8.3.36, 8.4.27 ou 8.5.12 (ou une version stable ultérieure de la même branche, ou une version corrigée confirmée par l'éditeur) et que le service web a été redémarré, ou, s'il fonctionne sous PHP 8.1 ou une version antérieure, votre plan pour le mettre à niveau ou appliquer un correctif rétroporté par l'éditeur.
3. Si un système est resté sans correctif et, le cas échéant, que vous avez vérifié qu'il ne présente aucun signe de compromission.
4. Si nous sommes concernés par CVE-2026-115560 et, le cas échéant, que la progression du téléversement de session (session upload progress) a été désactivée jusqu'à la prochaine version de PHP.
Merci.
Ce que notre analyse montre pour votre site
Chaque rapport d'analyse MyDomainRisk s'ouvre désormais sur un encadré Action urgente. Pour ce problème, il indique si PHP était visible de l'extérieur sur votre site, et ce qu'il faut faire ensuite. Inscrivez-vous gratuitement, lancez une analyse de votre domaine et repérez l'encadré Action urgente en haut de votre rapport.
Un résultat sans alerte ne signifie pas que vous êtes en sécurité. Beaucoup de sites ne révèlent pas PHP de l'extérieur : considérez l'analyse comme un élément parmi d'autres et confirmez quand même auprès de votre hébergeur ou de votre développeur.
Sources
- NCSC : problème de sécurité critique affectant PHP (en anglais)
- Annonces des versions de PHP (en anglais)
- Avis de PHP du 23 octobre 2026 (en anglais)
Dernière mise à jour : 23 octobre 2026. Ce guide fournit des informations générales et ne remplace pas les conseils de votre propre prestataire informatique ou de sécurité.